

⚠️免责提示:本文档由网友上传,本站仅做存储分享。如存在版权侵权问题,请联系客服举报,核实后立即下架。
📄文档内容总结
主要内容:
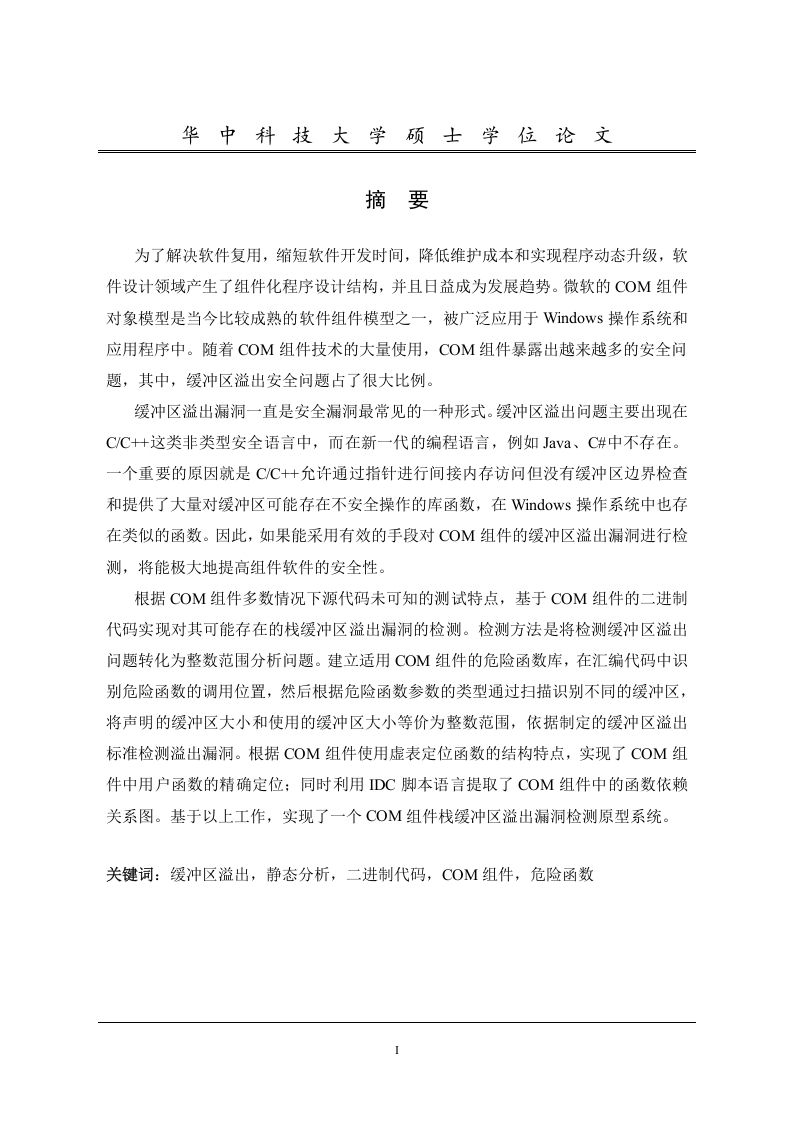
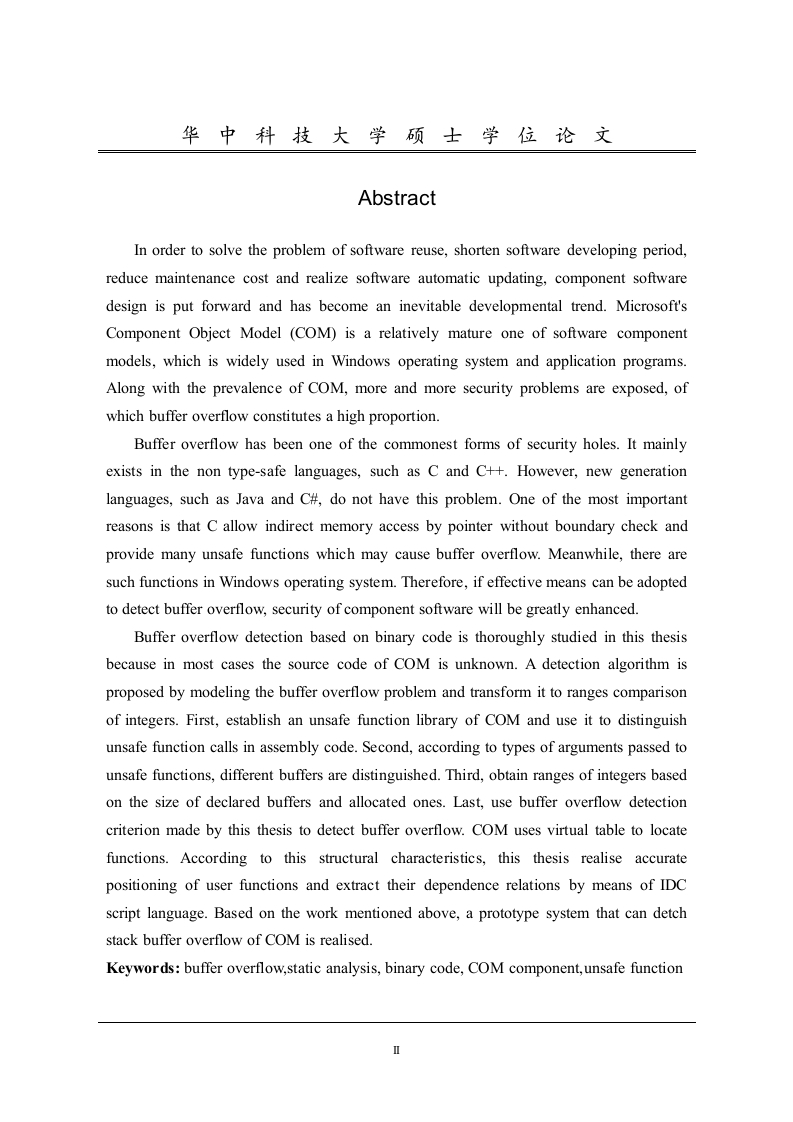
本文深入探讨了COM组件栈缓冲区溢出漏洞的检测技术,首先介绍了COM组件的基本概念及其在软件开发中的重要性。随后,文章详细分析了栈缓冲区溢出漏洞的原理和危害,并提出了几种有效的检测方法,包括静态分析、动态分析和模糊测试等。静态分析主要通过代码审查和工具辅助来识别潜在的安全漏洞;动态分析则是在运行时监控程序行为,以发现异常情况;模糊测试则是通过大量随机输入数据来触发程序异常,从而发现潜在漏洞。文章还讨论了这些检测方法的优缺点,并强调了综合运用多种方法的重要性。最后,文章总结了COM组件栈缓冲区溢出漏洞检测的关键步骤和注意事项,为实际应用提供了宝贵的指导。
文档类型:
技术指南
主要用途:
技术开发者、安全研究人员在进行软件开发和安全检测时的参考指南
核心价值:
文章不仅详细介绍了COM组件栈缓冲区溢出漏洞的检测方法,还强调了综合运用多种检测手段的重要性,为实际操作提供了具体的步骤和注意事项,具有很强的实用性和参考价值。
适用人群:
技术开发者、安全研究人员、软件测试工程师、信息安全专业人员等
付费资源
© 版权声明
文章版权归作者所有,未经允许请勿转载。
THE END
暂无评论内容